Пароль, вопреки расхожему мнению, – вещь не вечная. Понятно, что все мы еще десяток лет назад создали удобный и запоминающийся набор символов и решили, что только безумец сможет его разгадать. Но пароль живет свою жизнь: стареет, изнашивается и однажды уходит на пенсию, где не защищает, а служит открытой дверью в наш аккаунт. И о взломах мы узнаем постфактум, когда уже поздно, хотя достаточно просто обратить внимание на пару факторов.
Почему это не паранойя
В 2025 году исследователи обнаружили скомпилированную базу, состоящую из 16 миллиардов записей (значительный процент – дубликаты, но все же), где были собраны логины и пароли за десятки прошлых утечек. Что это значит? Данная компиляция – набор слитых данных из совершенно разных мест. Недостаточно посмотреть на одного негодяя, кто сэкономил на защите или накосячил, и понять, что именно стоит менять. У мошенников есть 16 миллиардов связок почта + пароль и они готовы ими воспользоваться.
Только в конкретную базу Have I Been Pwned в 2026 году добавили 124 миллиона уникальных паролей, вытащенных не из корпоративных утечек, а напрямую с зараженных компьютеров – так называемыми инфостилерами, о которых их владельцы чаще всего даже не подозревали.
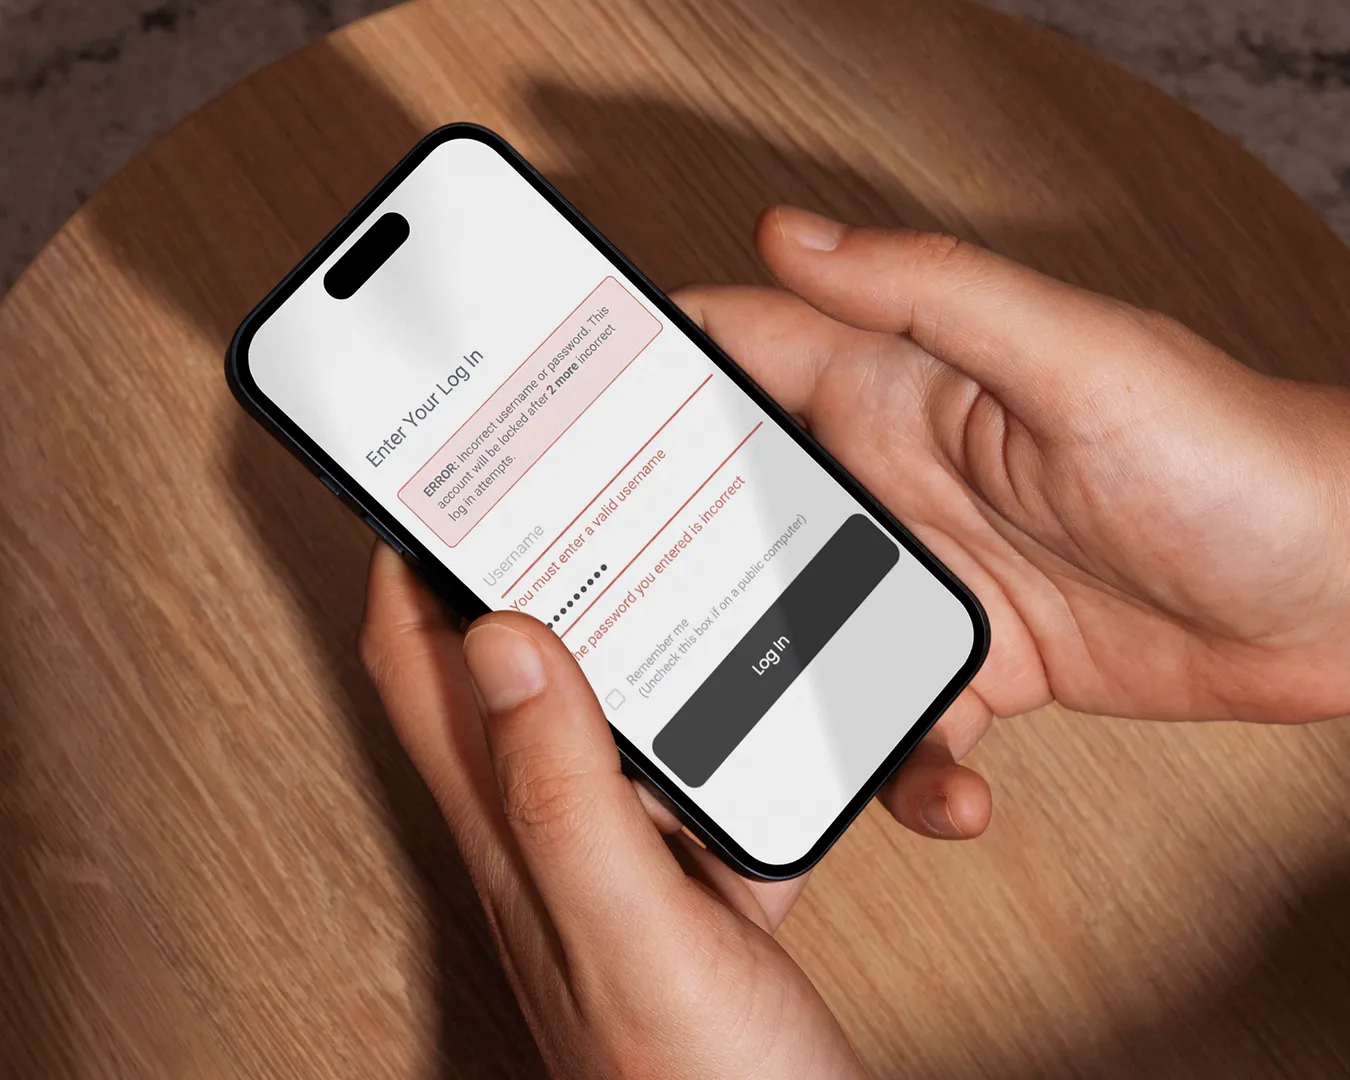
Давайте обсудим еще одну вещь, которая, возможно, окажется для вас чем-то новым. Казалось бы логичным, что украденный пароль максимально опасен сразу после кражи. Что останавливает мошенника от того, чтобы сразу залезть в карман спящего человека? Но на самом деле, чем дольше пароль слит, тем выше опасность.
Автоматизация ушла далеко за рамки рабочих процессов вашей компании и давно в ходу у злоумышленников, – нет никакого подбора руками, а есть credential stuffing – автоматический перебор, когда одну украденную связку прогоняют разом по сотням сайтов. Логика проста и статистически безупречна: по разным оценкам, около 80% взрослых используют один и тот же пароль на нескольких сервисах. Утек ваш пароль от давно забытого форума, сервиса, да чего-угодно – и все! Тем же ключом пробуют открыть почту, банк и рабочий аккаунт. Получается, что один ненужный аккаунт может сломать тысячу нужных. Или стать адресом спама.
Пора или не пора – вот в чем вопрос
Как понять, что пора сменить пароль (и что еще можно сделать, чтобы себя обезопасить)?
Ваша почта нашлась в базе утечек. Это – самый явный признак, что случилось что-то нехорошее. Наша рекомендация – завести привычку раз в несколько месяцев проверять адрес на Have I Been Pwned, а сам пароль – в разделе Pwned Passwords того же сервиса (он показывает, сколько раз конкретный пароль уже встречался в сливах). Кроме того, у Google есть сервис, который оповещает, если пароль был найден в базе – не игнорируйте эти сообщения. Как только ваш секретный код где-то обнаружился, его уже нельзя нигде использовать. Насколько бы удобным ни казалось сочетание имя+год рождения+восклицательный знак.
Пришло уведомление от Google, Chrome, Apple или менеджера паролей. Еще раз: не игнорируйте автоматические оповещения! Это все равно, что вам звонит сосед со словами, что кто-то вскрыл вашу квартиру, а вы решаете, что это подождет до вечера.
Один и тот же пароль стоит несколько лет. Даже безо всяких утечек: чем дольше живет пароль, тем больше сервисов его видели, тем выше шанс, что один из них где-то его засветил. Это как ребенок без присмотра на прогулке, чем дольше вы на него не смотрите, тем вероятнее, что что-то пойдет не так. Пять лет – уже много, а свыше – категорически много.
Пароль повторяется на других сайтах. Каждое повторение пароля – увеличение риска. Представьте, что у вас один ключ от работы, дома, машины, дачи друга и еще чего-то. Что будет, если вы его потеряете? Сколько замков придется менять? Здесь примерно также.
Странные письма о входе или попытке входа. Уведомления «вход с нового устройства», «попытка входа из другой страны», а также коды двухфакторки, которые вы не запрашивали, должны вас насторожить. Последнее особенно важно: если вам приходят коды подтверждения без вашего участия – значит, кто-то уже знает ваш пароль и упирается только в второй фактор.
Спам или сообщения, которые вы не отправляли. Друзья получают от вас странные ссылки, в «Отправленных» лежат письма-призраки, в соцсетях появляются посты, которых вы не писали. Это уже не признак угрозы, а признак состоявшегося взлома – менять пароль надо немедленно и на всех связанных аккаунтах.
Непонятная активность в аккаунте. Новые правила пересылки почты, добавленные устройства, измененные настройки восстановления, незнакомые сессии в списке активных входов. Злоумышленники часто не «шумят» сразу, а незаметно закрепляются – настраивают пересылку, чтобы читать вашу переписку, или добавляют резервный доступ, а то и вообще добавляют в ваш аккаунт свое устройство. Возможно, вы им не слишком интересны прямо сейчас, но в будущем это сыграет свою роль.
Пароль короткий, простой или «словарный». Забавный факт: ежегодный отчет NordPass, анализирующий пароли из реальных утечек и дарквеб-баз, из года в год показывает, что итальянцы упорно ставят паролем названия любимых футбольных клубов – “Juventus”, “Napoli1926” и тому подобное. Звучит мило, но это ровно та категория, которую взломщик проверяет первой. Если ваш пароль можно найти в словаре, в списке самых популярных или он состоит из имени и года (сюда же – название клуба, особенно, если вы публично болеете и не скрываете этого в соцсетях), считайте, что он уже наполовину скомпрометирован.
Вы вводили пароль на подозрительном сайте или устройстве. Перешли по ссылке из письма и залогинились, ввели пароль на чужом компьютере, в публичном месте, в непонятном приложении – даже если это не привело ни к чему плохому прямо сейчас, лучше исходить из того, что вы дали случайным людям код из смс.
Утек сервис, которым вы пользуетесь. Новости о взломе конкретной компании – прямой повод сменить там пароль, не дожидаясь персонального уведомления.
Двухфакторная аутентификация – дар от которого грех отказываться
Никому не удобно вводить кроме пароля еще и код, который действует 15 секунд, или вообще ждать sms. Но именно это помогает вам оставаться в безопасности. Это особенно важно для крипто-бирж, банковских приложений, почты и других чувствительных сервисов.
В своем исследовании Google дает такую статистику: простое добавление резервного номера телефона блокировало до 100% атак автоматических ботов, 99% – массового фишинга и 66% – таргетированных атак. Если вы супер-мега-невероятно известная личность или CEO компании, ваша защита – чуть более сложная история. Но для простого пользователя двухфакторка – решение большинства проблем в будущем. Вряд ли кто-то будет настолько в вас заинтересован, что получит сначала доступ к вашему телефону, а потом будет ждать смс, и все это без вашего ведома.
Почему это важно? Все просто: пароль можно украсть незаметно, вы его просто помните, но не используете каждый день. Второй фактор защиты – это оповещения на телефон, приложение-генератор кодов или аппаратный ключ, где код меняется каждые несколько секунд. Даже если ваш пароль уже есть в той самой базе на 16 миллиардов записей, без второго фактора он практически бесполезен. Именно поэтому среди взломанных аккаунтов подавляющее большинство – те, где 2FA не была включена.
Стоит принять во внимание еще один факт: SMS-коды лучше (как и сообщения на почту), чем ничего, но приложение-аутентификатор (или аппаратный ключ) надежнее SMS, потому что сообщения можно перехватить.
Краткое резюме
Используйте уникальный пароль для каждого (особенно, важного) сервиса, храните каждый новый пароль в менеджере паролей, чтобы не забыть, включите двухфакторную аутентификацию везде, где она есть, и раз в несколько месяцев пробивайте свои адреса по базам утечек. Активно защищайте себя и просвещайте близких.


